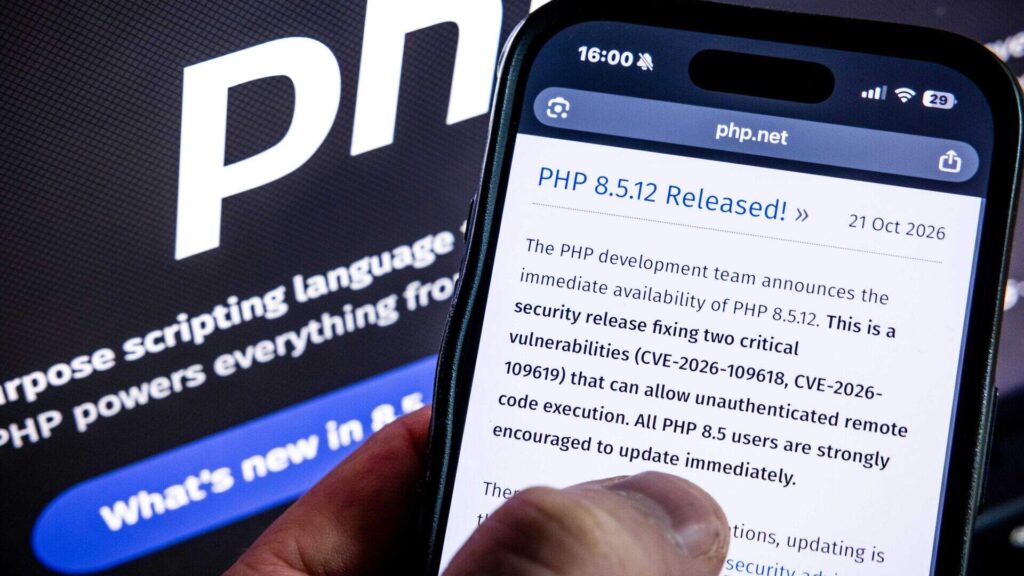
Uma tecnologia usada por grande parte da internet carregava, há mais de uma década, falhas graves que só vieram à tona graças à inteligência artificial. O resultado é um alerta global de segurança cibernética: governos e agências de proteção digital de diversos países estão se mobilizando desde quarta-feira (21) para conter as consequências das vulnerabilidades encontradas na linguagem de programação PHP, amplamente utilizada desde os anos 2000 para construir sites.
O PHP é a base de plataformas como a Wikipédia, o WordPress e inúmeras lojas online. A falha permite que hackers assumam o controle dos servidores afetados sem autenticação e roubem dados confidenciais. A empresa de cibersegurança Wiz, que ajudou a descobrir as vulnerabilidades, classificou-as como as “mais graves” já detectadas por IA. Já a OpenAI, cuja tecnologia foi usada na descoberta, falou em “um dos problemas de segurança mais impactantes da história recente”.
O alerta já interrompeu serviços em vários países. A Wikimedia, organização por trás da Wikipédia, desativou sistemas preventivamente, assim como o governo da Finlândia, a prefeitura de Edimburgo, a agência de cibersegurança da Holanda e a BBC. Organizações públicas da Escócia também tiraram sites do ar. Especialistas temem que plataformas com pouca manutenção, de organizações menores e com recursos limitados, sejam as mais expostas — estima-se que “milhões” de sites possam ser afetados.
As autoridades recomendam que os operadores instalem imediatamente a correção de emergência lançada pelos desenvolvedores do PHP ou considerem desativar temporariamente suas plataformas. A Agência de Segurança Nacional dos EUA foi taxativa: a falha oferece um “caminho direto” para explorar bancos de dados e os riscos são graves o suficiente para exigir correções imediatas em todos os órgãos do governo americano. O Reino Unido, a União Europeia, Singapura e a Austrália emitiram alertas semelhantes. No Japão, a primeira-ministra Sanae Takaichi pediu providências, incluindo a suspensão temporária de sites.
A gigante Amazon relatou ter sofrido múltiplas tentativas de ataque dias antes da divulgação pública. Ainda não se sabe como os hackers tomaram conhecimento da vulnerabilidade.
As falhas foram descobertas por pesquisadores das empresas Calif e Wiz, com ferramentas de IA capazes de analisar códigos muito mais rápido que humanos ou sistemas antigos. Segundo o pesquisador Salil Kanhere, da UNSW Sydney, os problemas não eram novos — “o que mudou foi nossa capacidade de encontrá-los”. A OpenAI reconheceu que o episódio mostra como a IA pode tanto revelar falhas quanto ajudar invasores a desenvolver ferramentas rapidamente.
Para os usuários comuns, a responsabilidade recai sobre os operadores dos sites, mas Kanhere recomenda atenção a avisos de serviços afetados, como pedidos de troca de senha, e cuidado com mensagens de phishing que explorem a repercussão do incidente.